NetCube NOC
NetCube NOC: ağ ve altyapı izleme
Aşağıda NOC ürününün çalışma şekli, kapsamı ve güvenlik modeli yer alır.
Başlangıç noktası
Çoğu ağ, birbirini hiç tutmayan üç yerde belgelenir.
Hiçbiri bilerek yanlış değil. Sadece zamanla birbirinden uzaklaşırlar ve bu uzaklaşma, ancak bir şey bozulduğu gece ortaya çıkar.
Excel dosyası
Yazıldığı gün doğruydu. Dört kopyadan hangisinin güncel olduğunu kimse bilmiyor ve onu güncelleyen kişi görev değiştirdi.
Mail kutusu
Her cihaz kendi alarmını kendi biçiminde yolluyor. Önemli olan, hiçbir şey ifade etmeyen iki yüz tanenin arasında geliyor.
Birinin hafızası
Hangi port hangi katı besliyor, o VLAN neden var, önceki entegratör ne yaptı. O kişi izne çıkana kadar sorunsuz çalışır.
Nasıl çalışır
Altyapınızı okur. Üzerinde hiçbir şey değiştirmez.
Switch'lerinize ajan kurulmaz, yapılandırma gönderilmez. Ağınızın içindeki tek bir toplayıcı, cihazlarla salt okunur kimlikle konuşur ve yukarı raporlar.
Ağınızın içinde bir toplayıcı
Zaten sahip olduğunuz bir makineye kurulan tek bir Windows servisi. Cihazlarınıza yönetim ağı üzerinden erişir — internete hiçbir şey açılması gerekmez.
Salt okunur keşif
Envanter, portlar, komşular, sayaçlar ve iş durumları; her üreticinin zaten sunduğu arayüzler üzerinden planlı olarak toplanır. Yazma işlemleri hiç kodlanmamıştır.
Tek konsol, tek geçmiş
Bulgular ilişkilendirilir, tekilleştirilir ve saklanır. Neyin ne zaman değiştiği ve kimin baktığı, mail kutusunda değil kayıtta kalır.
Yetenekler
İşin gerçekten bölündüğü biçimde gruplanmış operasyon görünümleri.
Canlı envanter
Cihazlar, modeller, modüller, port sayıları ve konumlar; elle girilmez, keşfedilir — ve her taramada yeniden doğrulanır.
Port ve bağlantı sağlığı
Hata sayaçları, hız, duplex, PoE çekişi ve doluluk; yavaş bozulmayı görünür kılmak için bir önceki pencereyle karşılaştırılır.
Port trafiği ve anormallik
Port başına gelen ve giden hız ile doluluk, 15 günlük geçmişle. NetCube her portun rutinini saate ve hafta içi/sonu ayrımına göre öğrenir; trafik olağan dışı yükseldiğinde ya da düştüğünde alarm üretir.
Trafik analizi
NetFlow, IPFIX ve sFlow kayıtlarından: kim kiminle konuşuyor, en çok trafik üreten kaynak ve hedefler, protokol ve servisler, zaman çizgisinde trafik yönü (iç ağ, dışarı, içeri) ve kayıtları gönderen cihazların sağlığı. Yalnızca konuşma kayıtları kullanılır; paket içeriği okunmaz.
Ortam izleme
UPS, sıcaklık, nem, su sızıntısı ve kapı sensörleri; SNMP, web ya da salt okunur Modbus TCP ile okunur. Eşik aşımı alarm üretir; renkli pano her sensörü tek bakışta gösterir, eski ya da erişilemeyen değer güncel gibi görünmez.
Kablosuz yoğunluk
Access point başına istemci sayısı ve yük, en yoğun saate göre — kapasite şikâyetlerine ölçümle cevap verilebilsin diye.
Kök nedenli alarmlar
İlişkili olaylar, onlara sebep olan arızanın altında toplanır; bir onay alt kayıtlara da geçer.
Yapılandırma yedekleri
Cihaz yapılandırmaları planlı olarak çekilir ve farklarıyla saklanır; "dün gece ne değişti" sorusu cevaplanabilir olur.
Sunucu, depolama, yedek
Sanallaştırma envanteri, veri deposu kapasitesi ve yedek işi sonuçları; ayrı bir araçta değil, ağın yanında durur.
Kablodan çıkan topoloji
Komşuluk ilişkileri cihazların kendisinden gelir; böylece şema birinin niyetine değil, gerçek kablolamaya uyar.
Araçtan çıkan raporlar
Envanter, kapasite ve erişilebilirlik; denetim, ihale ve yönetim incelemeleri için tablo ve doküman biçimlerine aktarılır.
Yardımcı yanıtlar
Kapasitenin nerede tükendiğini ya da hangi lokasyonda en çok olay yaşandığını sorun; yanıt kendi toplanmış verinizden kurulur.
Ekran görüntüleri
Gerçek arayüz, demo veriyle.
Görsele tıklayarak büyütebilirsiniz.
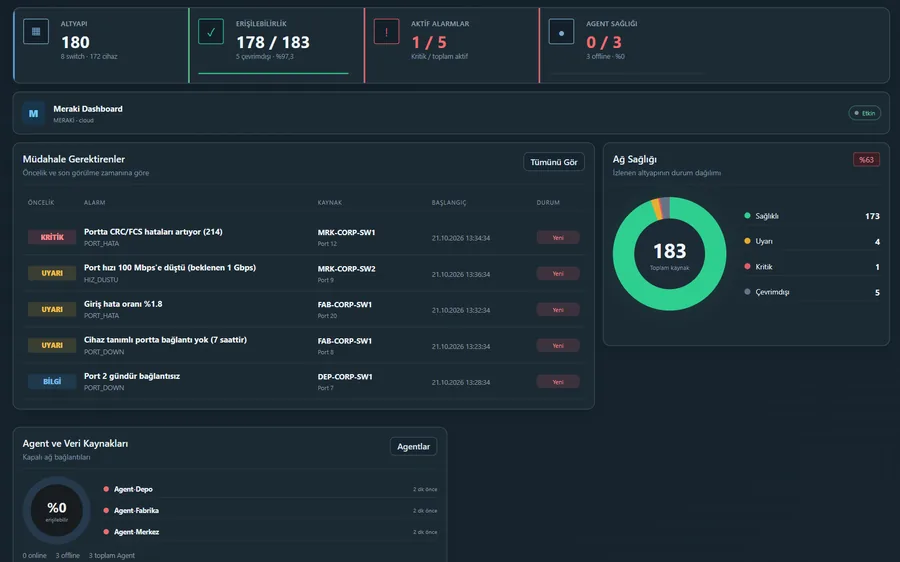
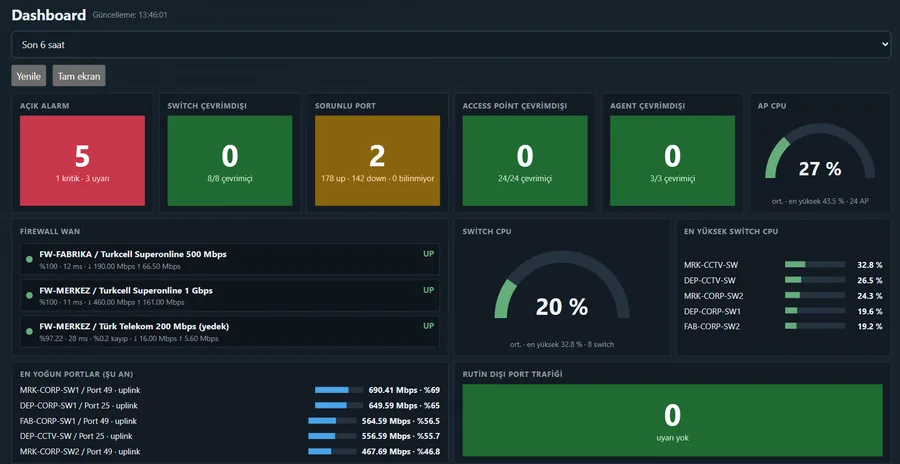
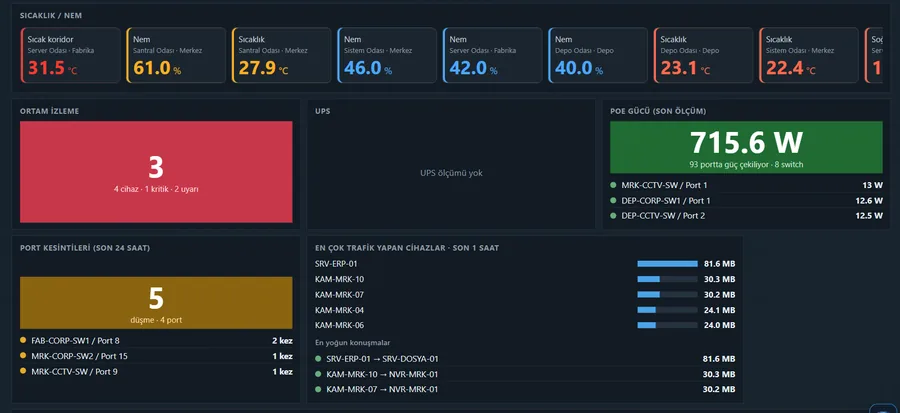
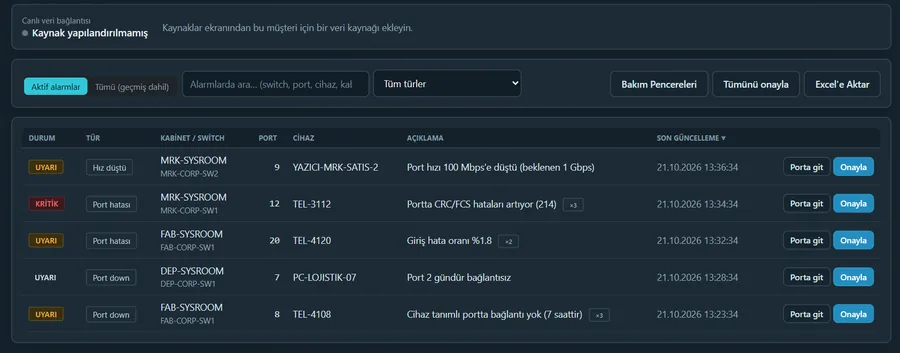
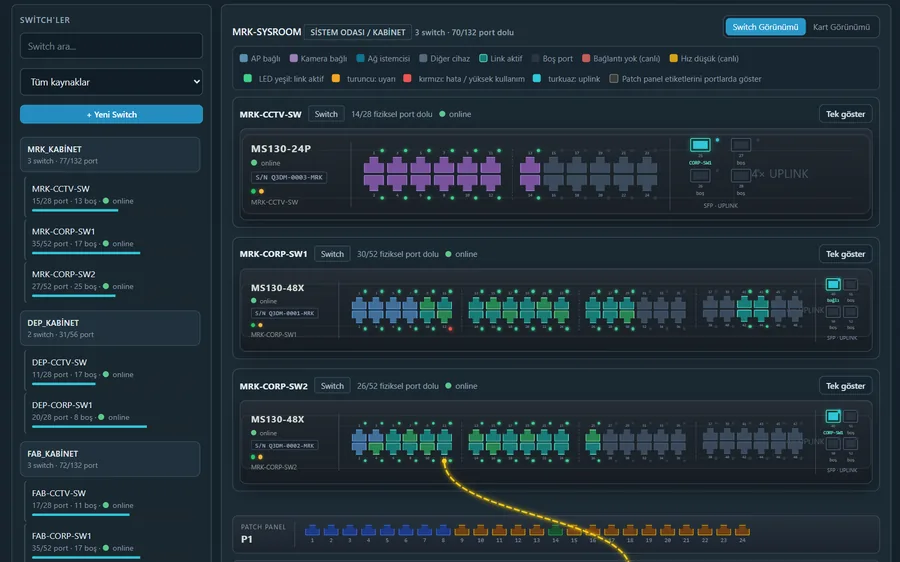
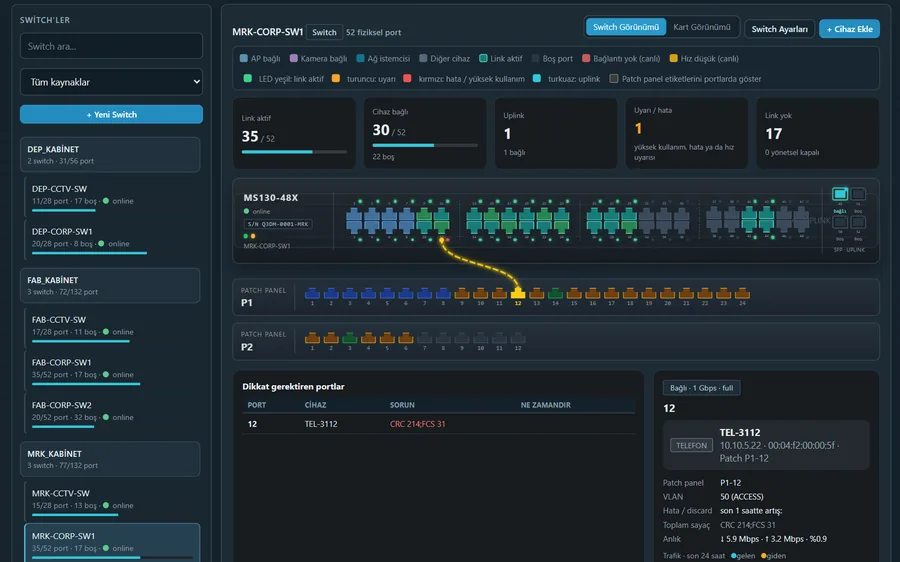
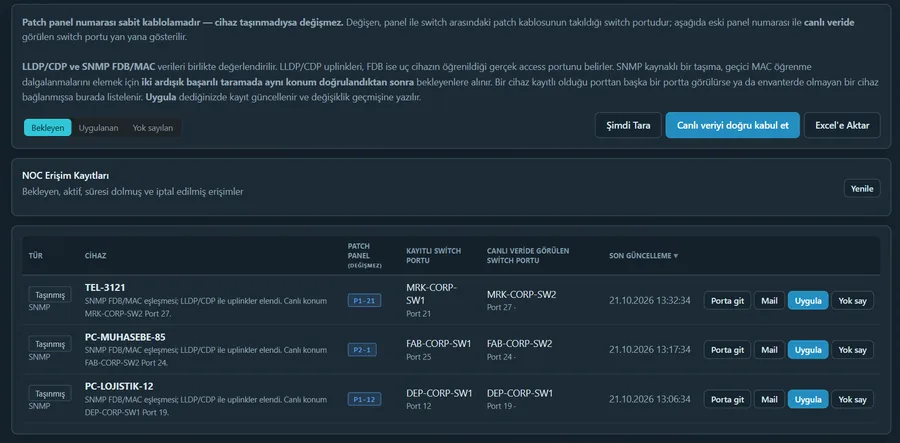
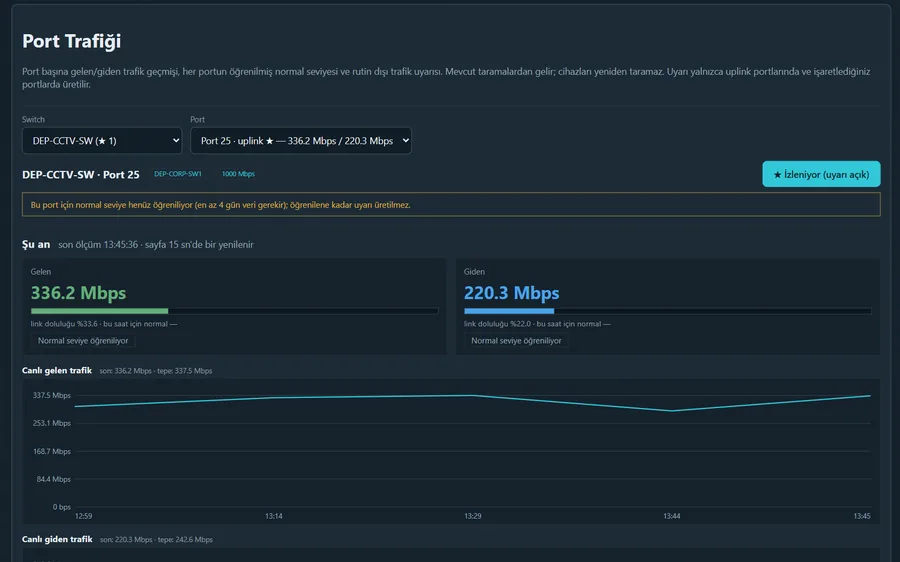
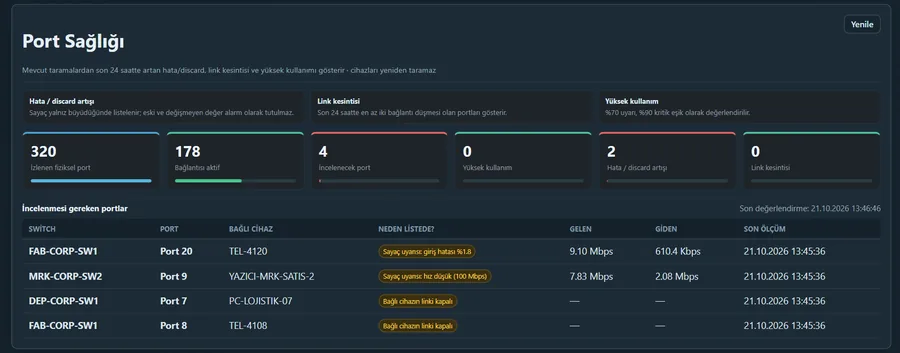
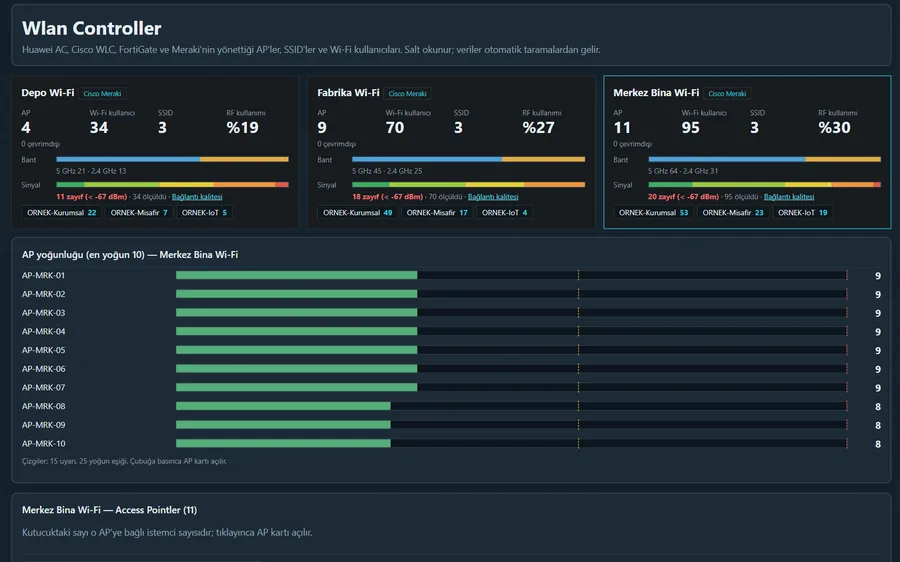
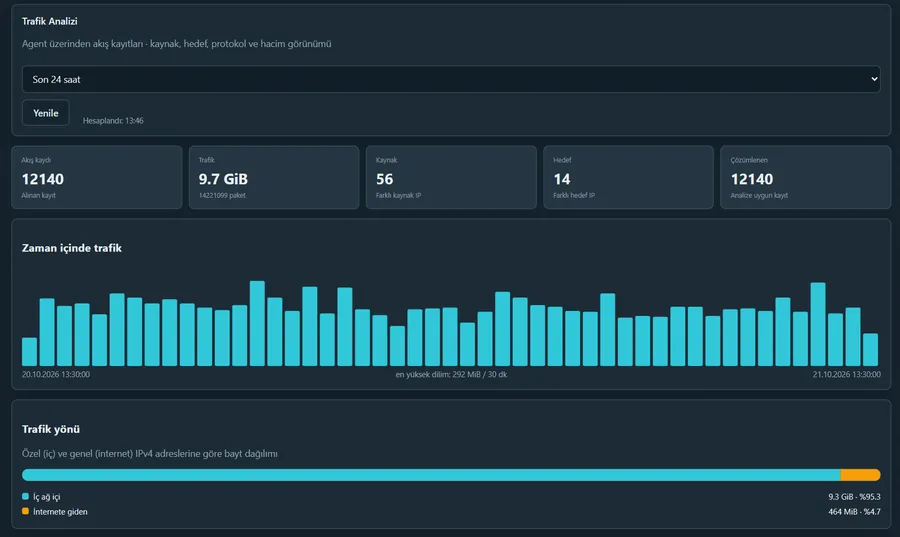
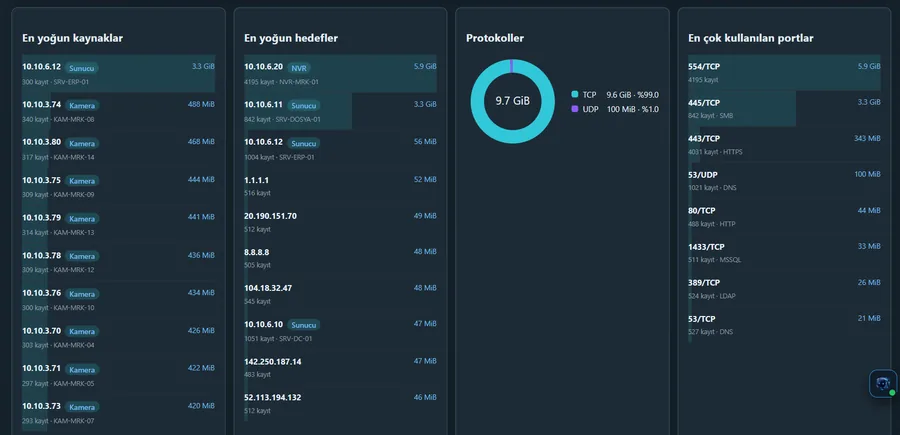
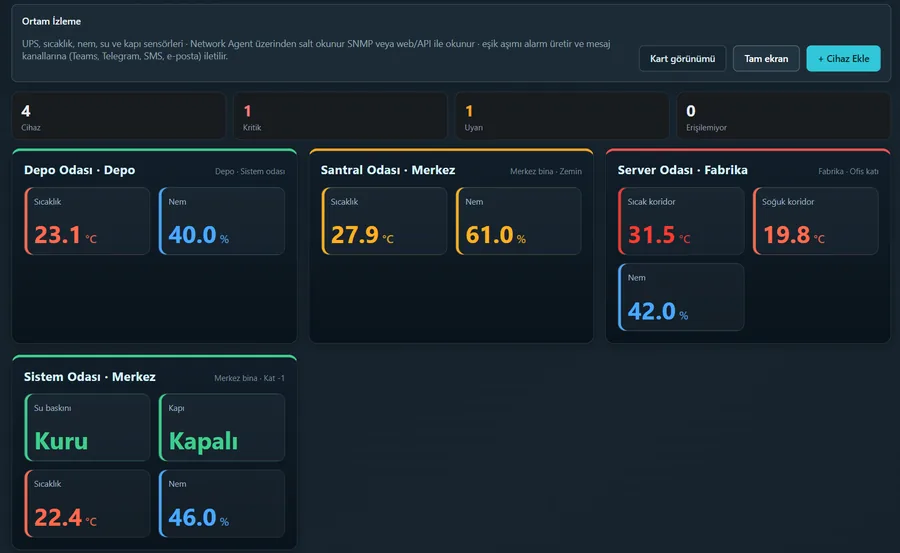
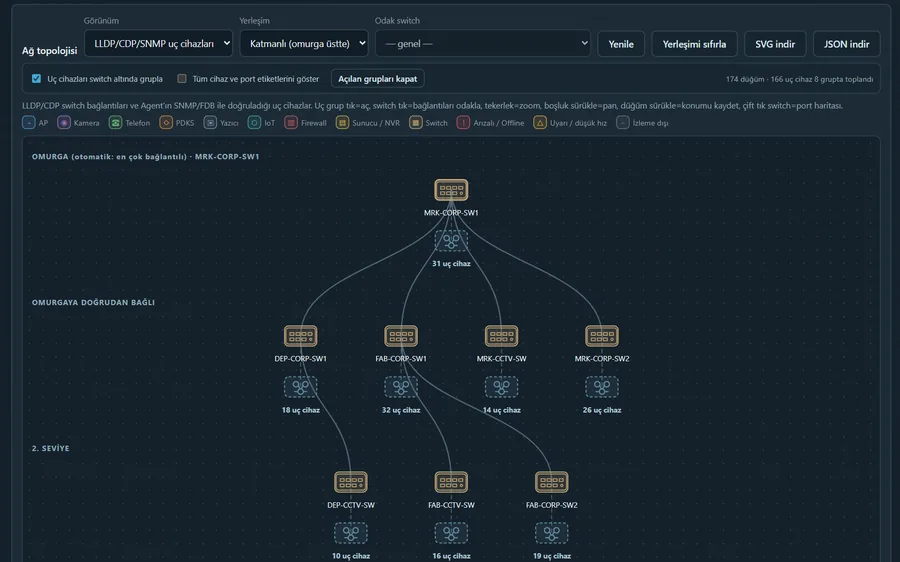
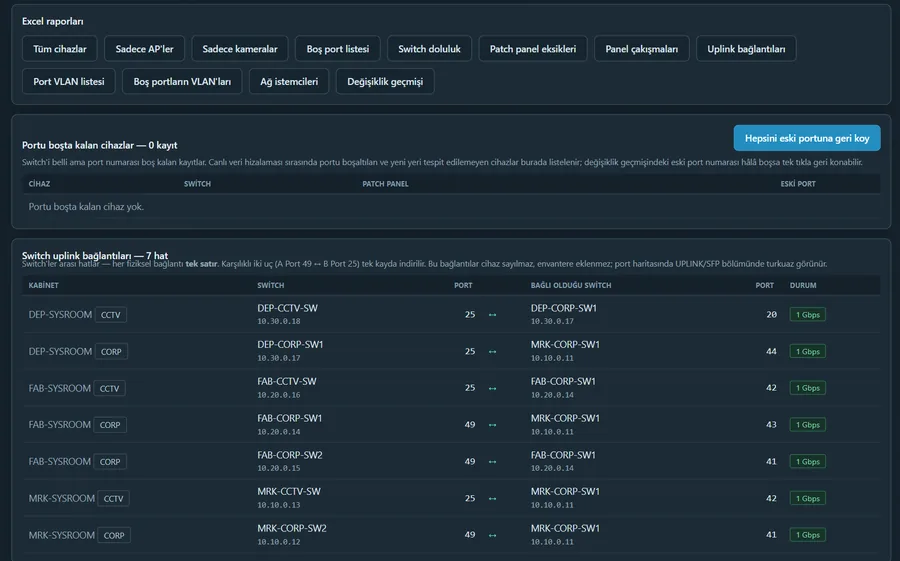
Ekran görüntüleri, kurgusal “Örnek Holding A.Ş.” demo müşterisinin uydurma verisiyle gerçek arayüzden alınmıştır.
Entegrasyonlar
Çok markalılık bir özellik değil, zorunluluktur.
Gerçek altyapılar karışıktır; çünkü on yıl boyunca farklı bütçelerle farklı kişiler tarafından kuruldular. NetCube her platformu, o platformun zaten yayımladığı arayüz üzerinden okur.
Kapsama; bulut konsolları, cihaz üstü API'ler ve standart protokoller üzerinden platform bazında sağlanır. Üretici ve ürün adları yalnızca uyumluluğu tarif etmek için kullanılır; tüm markalar sahiplerine aittir ve herhangi bir iş birliği ya da onay ilişkisi ima edilmez. Sizin altyapınız için kesin kapsama, teklif öncesinde doğrulanır.
Güvenlik
İzleme aracı, ağınızın haritasını tutar. Ona göre savunulması gerekir.
Bu kategorinin rahatsız edici gerçeği: her şeyi izleyen araç, aynı zamanda ağdaki en değerli hedeftir. Aşağıdakiler, sorulmasını beklediğimiz soruların cevaplarıdır.
Yapısal olarak salt okunur
Yazma ve yapılandırma değiştirme işlemleri üründe kodlanmamıştır. Ele geçirilmiş bir konsol ağınızı yeniden yapılandıramaz; bunu yapacak kod mevcut değildir.
Sorgunun altında zorlanan izolasyon
Kapsam filtresi her ekranın hatırlamasına bırakılmaz; veri erişim katmanında uygulanır ve kapsam kurulmadığında kapalı konuma düşer.
Hesaplar ve oturumlar
Çok faktörlü kimlik doğrulama, ilk girişte zorunlu parola değişimi, rol ayrımı ve gerektiğinde tüm aktif oturumları tek seferde sonlandıran bir kontrol.
Eklemeli değişiklik geçmişi
Kimin baktığı, neyi ne zaman değiştirdiği; uygulamanın kendisinin değiştirmeyi ve silmeyi reddettiği bir kayda yazılır.
Şifreli kasada kimlik bilgileri
Cihaz kimlik bilgileri yapılandırma dosyalarında değil, makineye bağlı şifreli bir kasada tutulur ve arayüzde geri gösterilmez.
Geri dönüşü olan güncellemeler
Her güncelleme uygulanmadan önce doğrulanır ve önceki sürüm saklanır; böylece bir değişiklik gece 02:00'de ayıklanmak yerine geri alınabilir.
Sorular
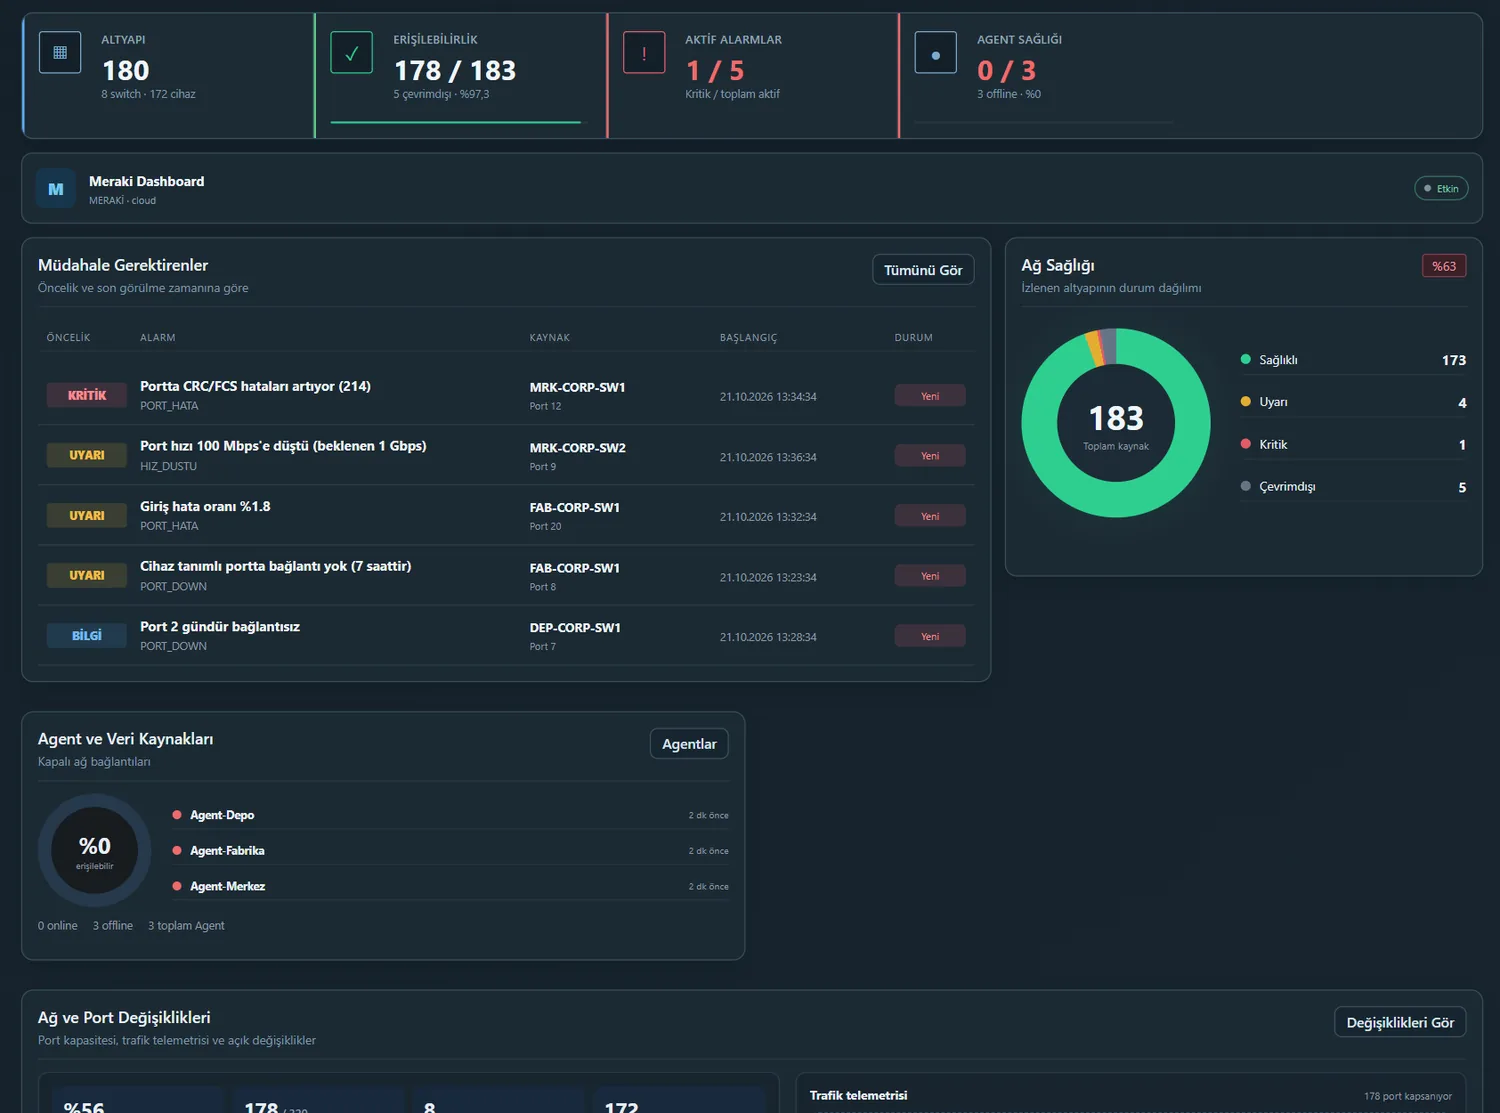 Genel bakış: müdahale gerektirenler ve ağ sağlığı
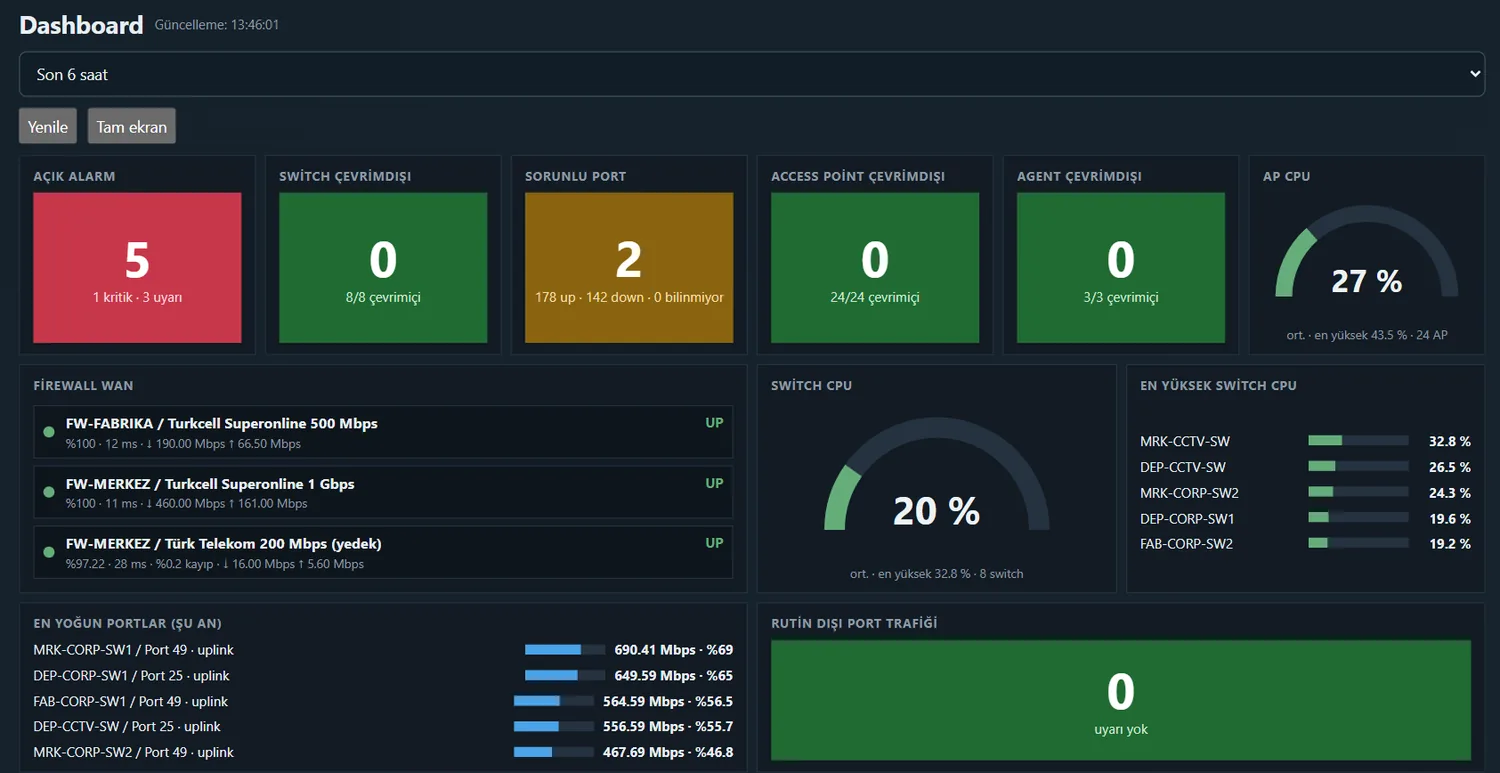 Dashboard: ağın durumu tek bakışta
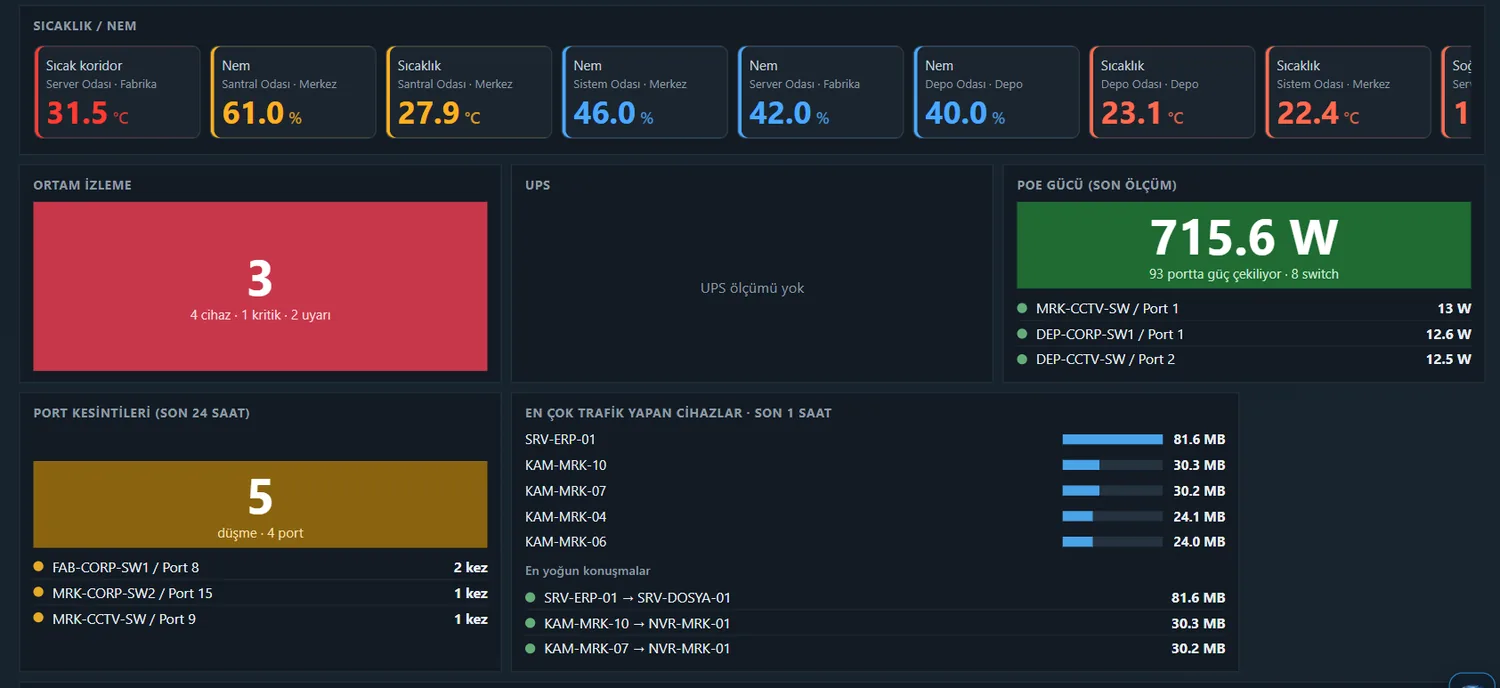 Dashboard: ortam ve trafik
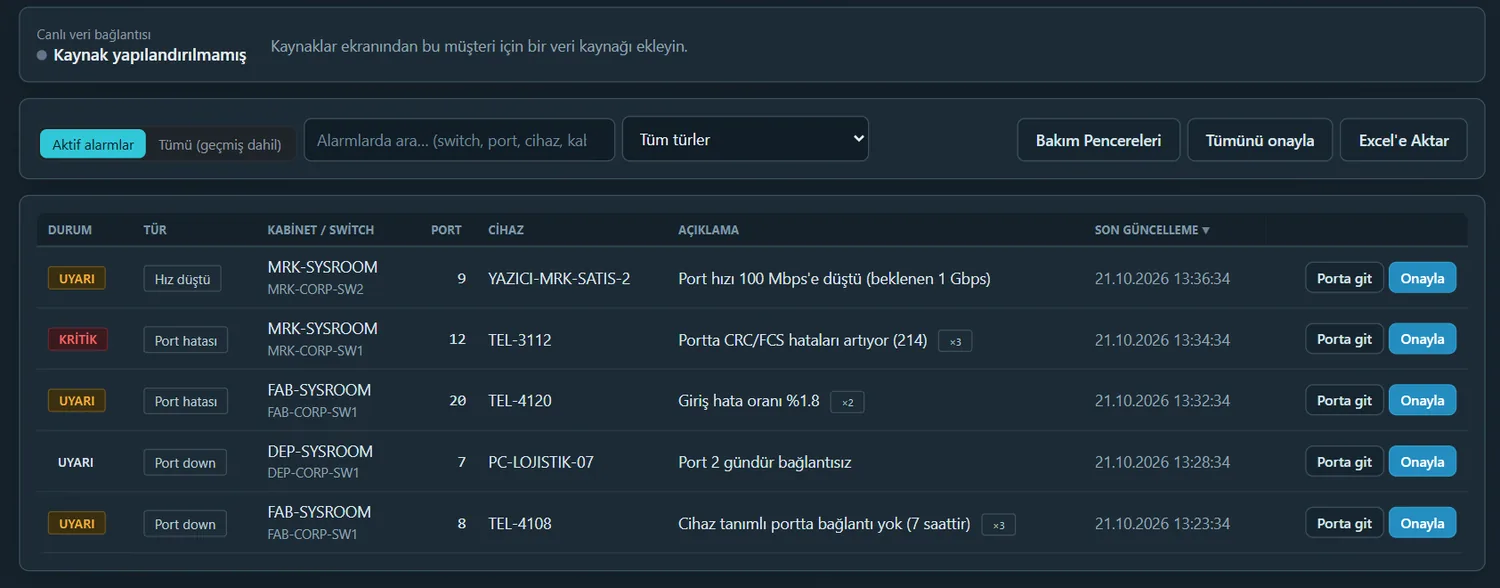 Alarmlar
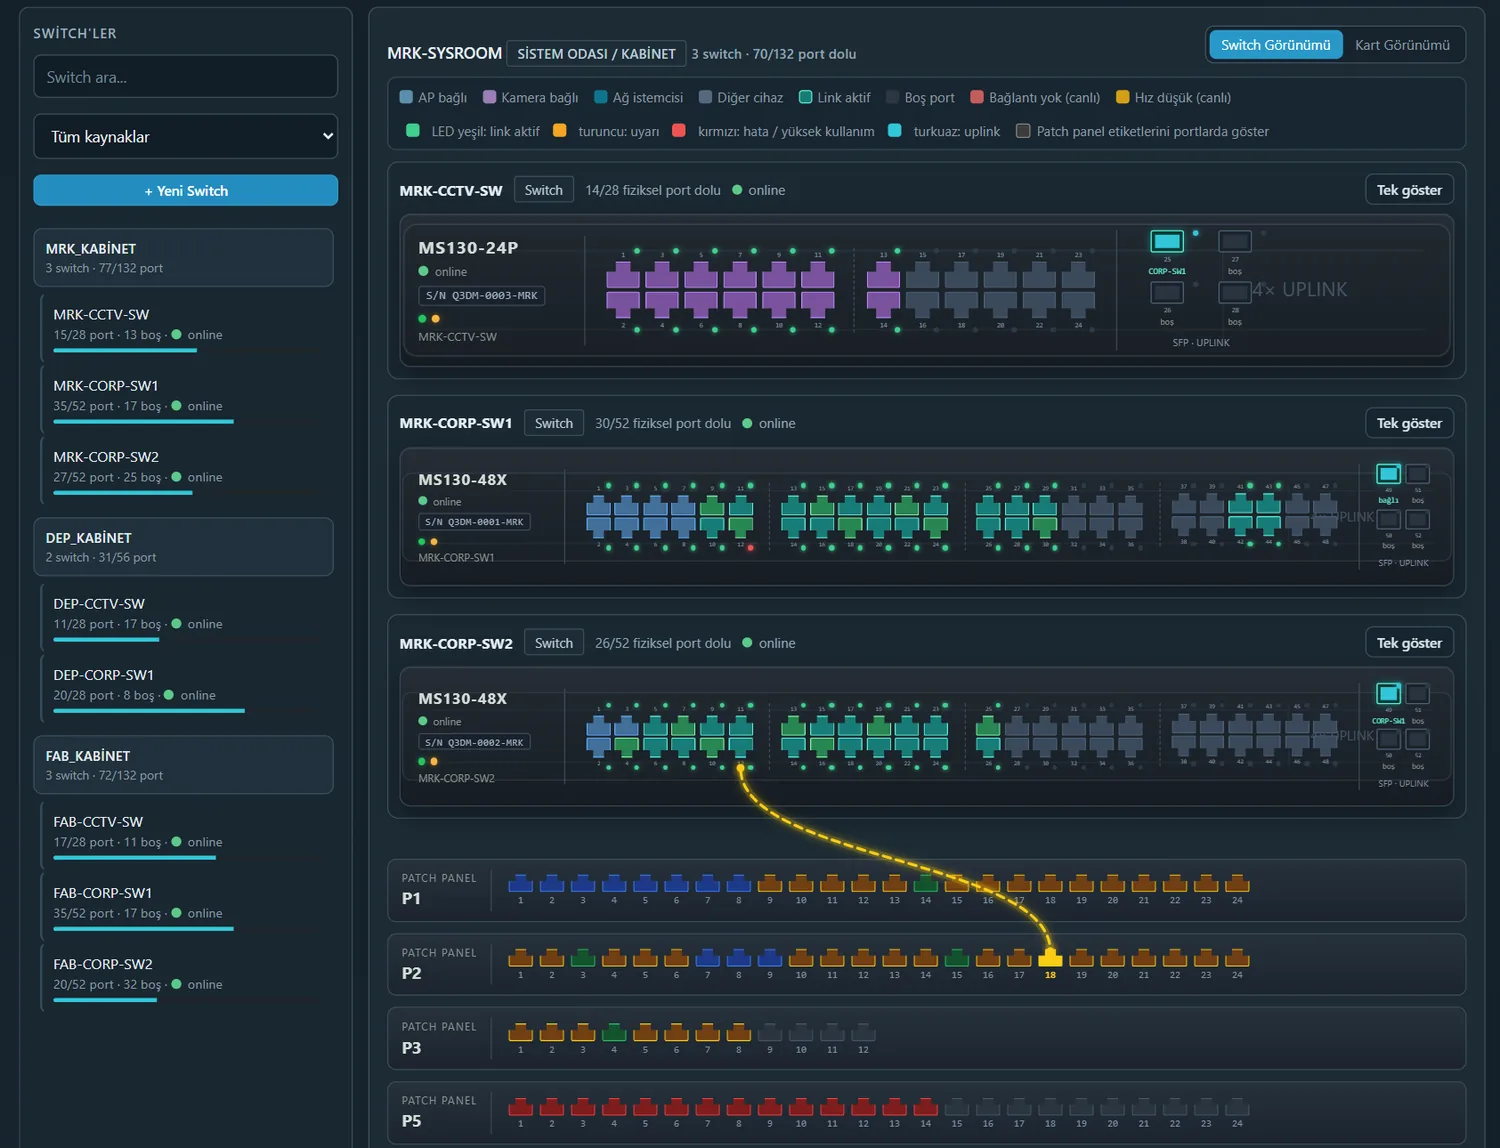 Kabinet ve patch panel görünümü
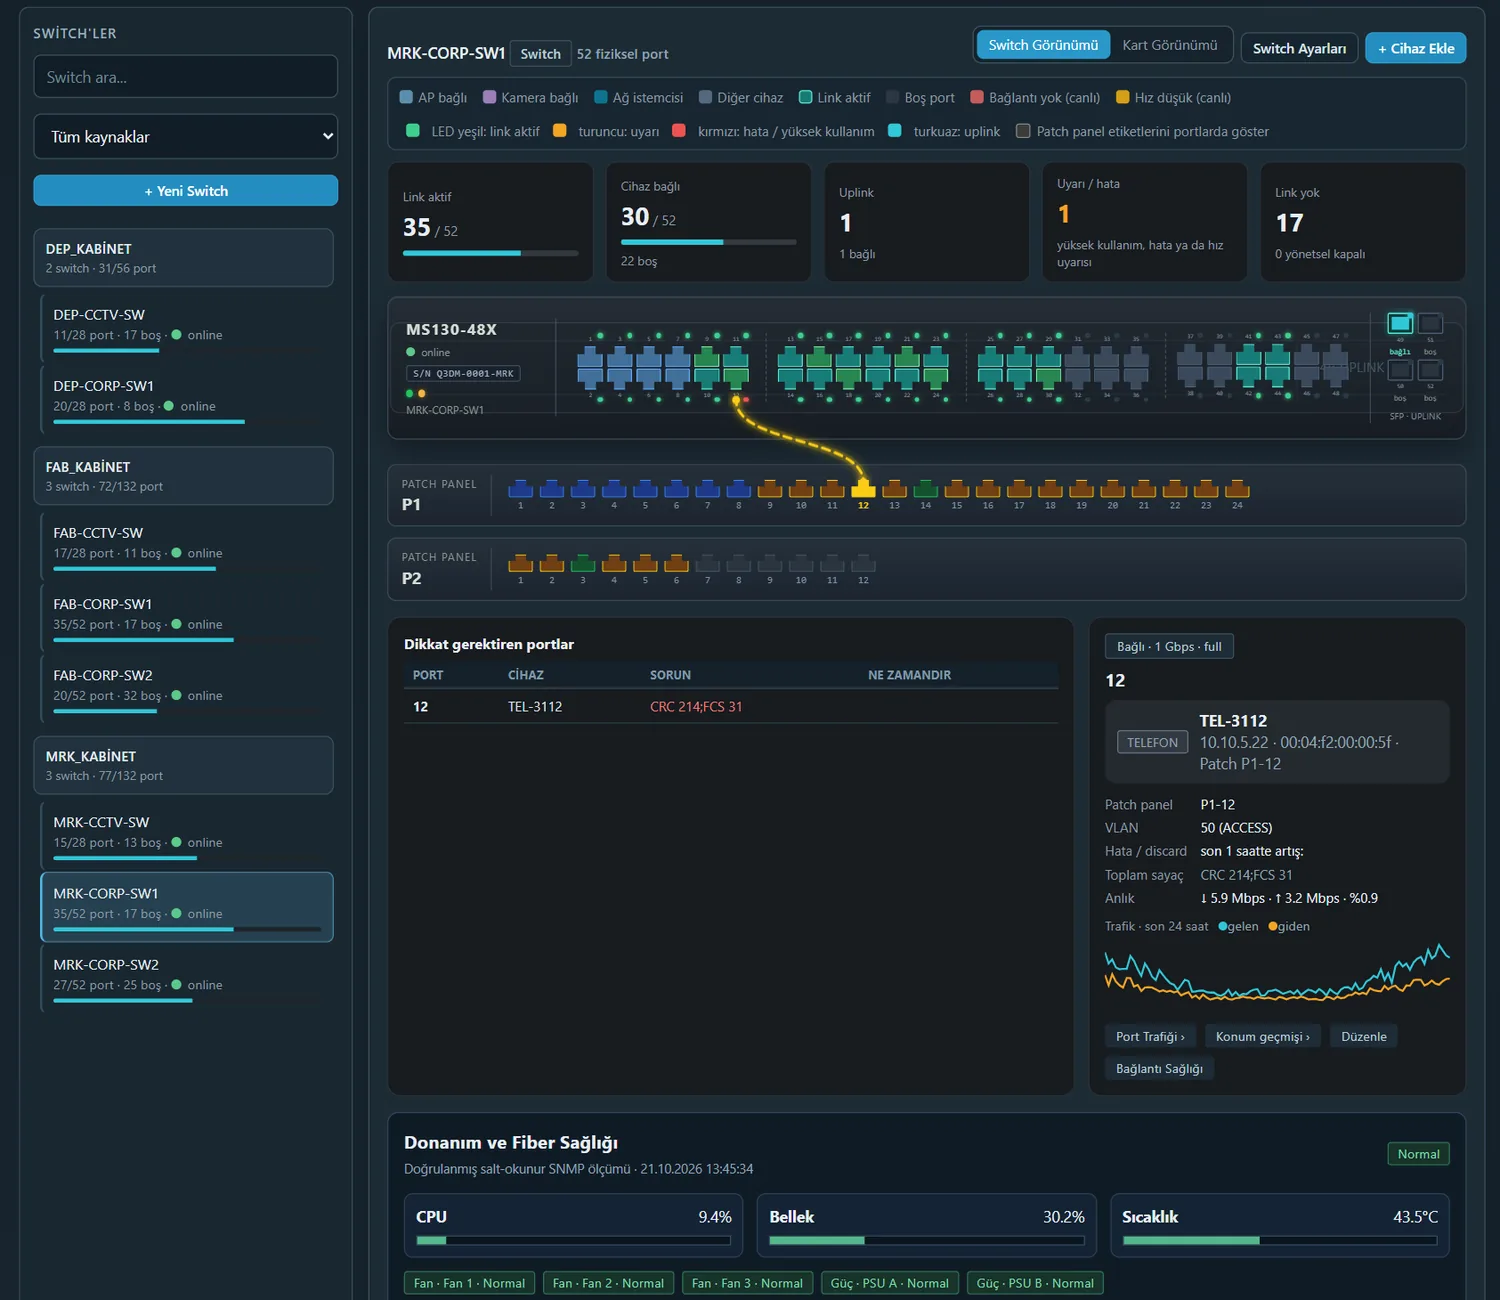 Switch ve port ayrıntısı
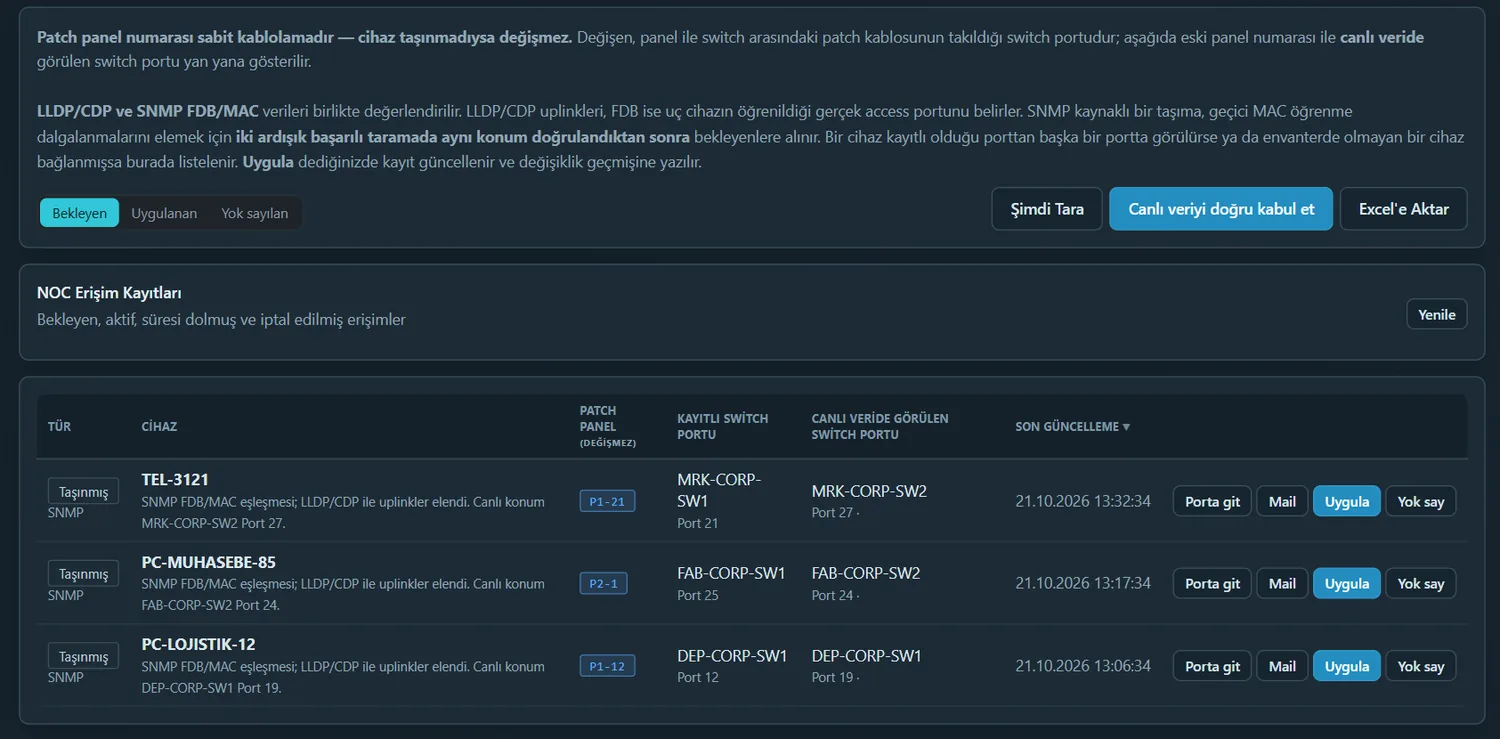 Port değişiklikleri: onayınıza sunulan öneriler
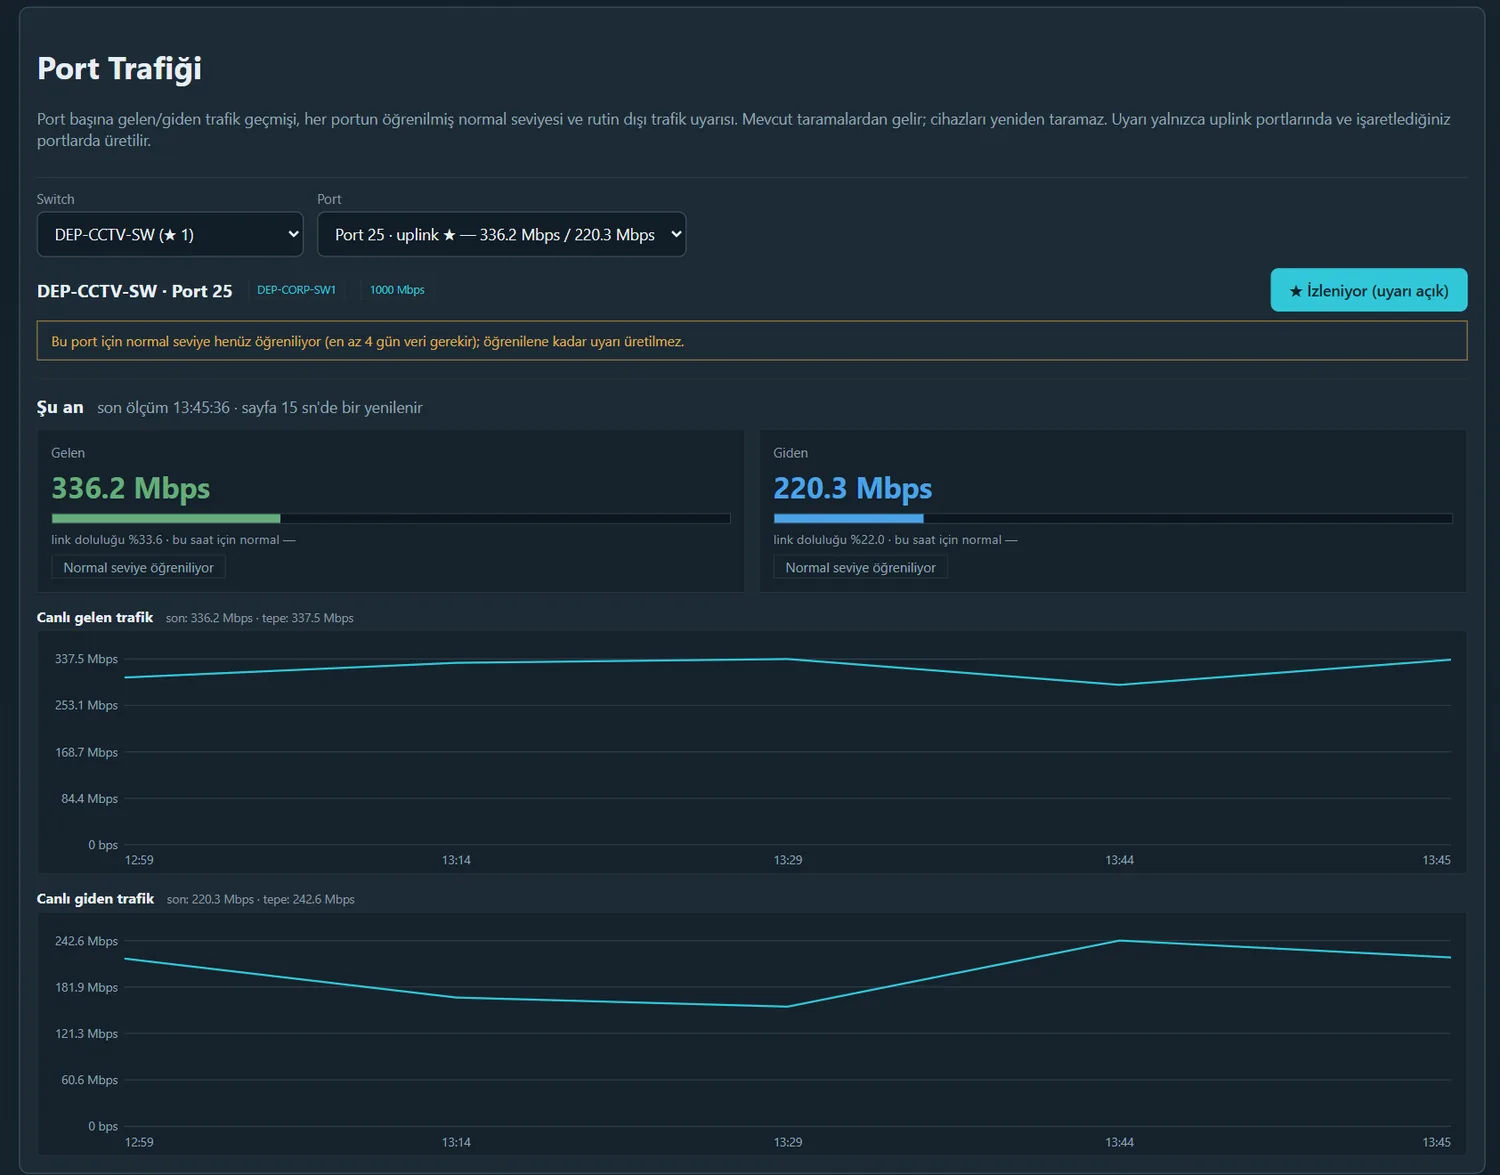 Port trafiği ve öğrenilmiş normal seviye
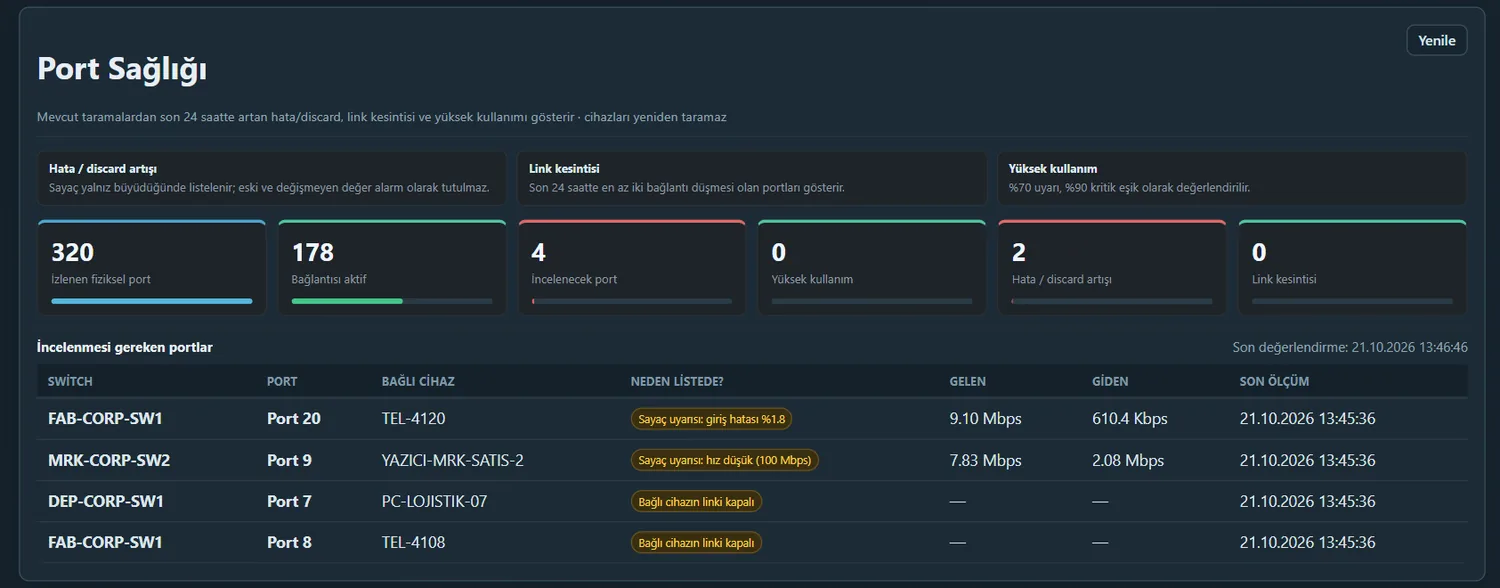 Port sağlığı
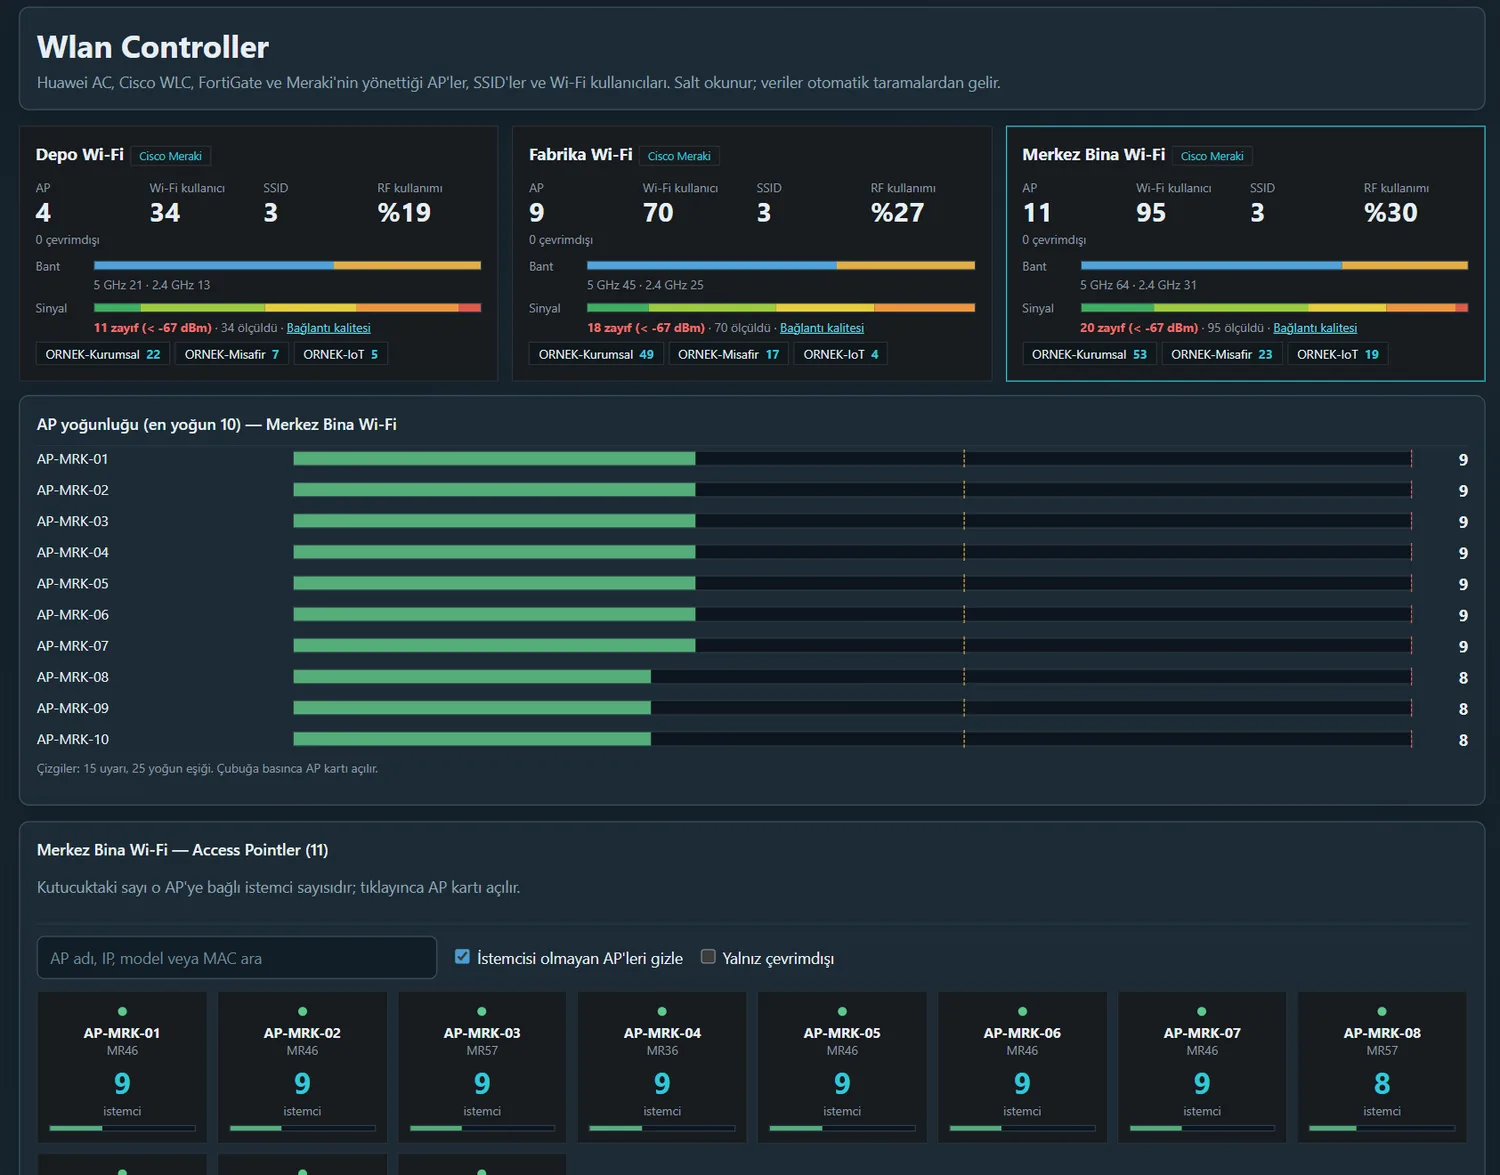 Kablosuz ağ: access point'ler, kullanıcılar, sinyal
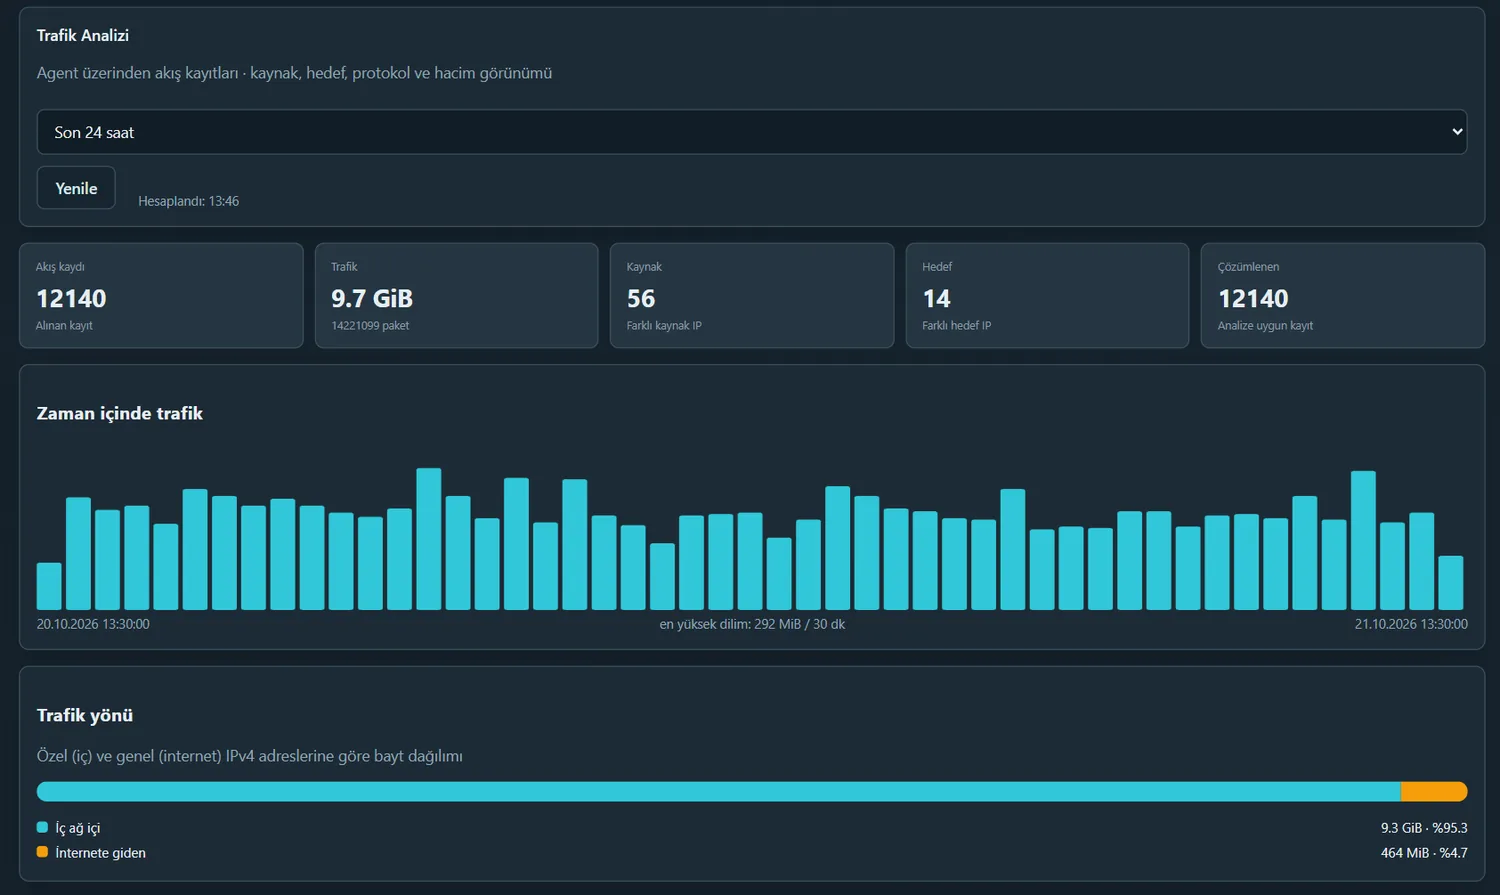 Trafik analizi: kim kime, hangi servis, hangi yön
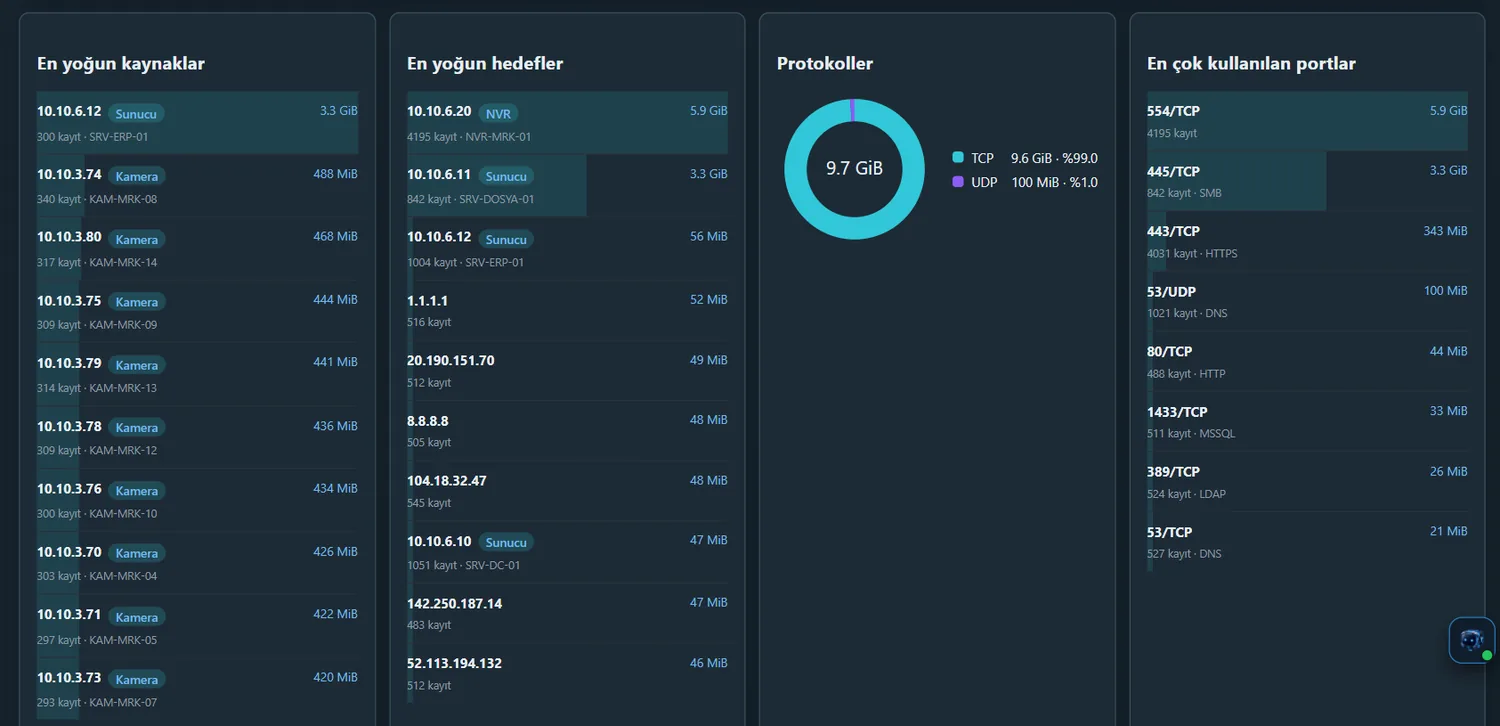 Trafik analizi: kaynaklar, hedefler, servisler
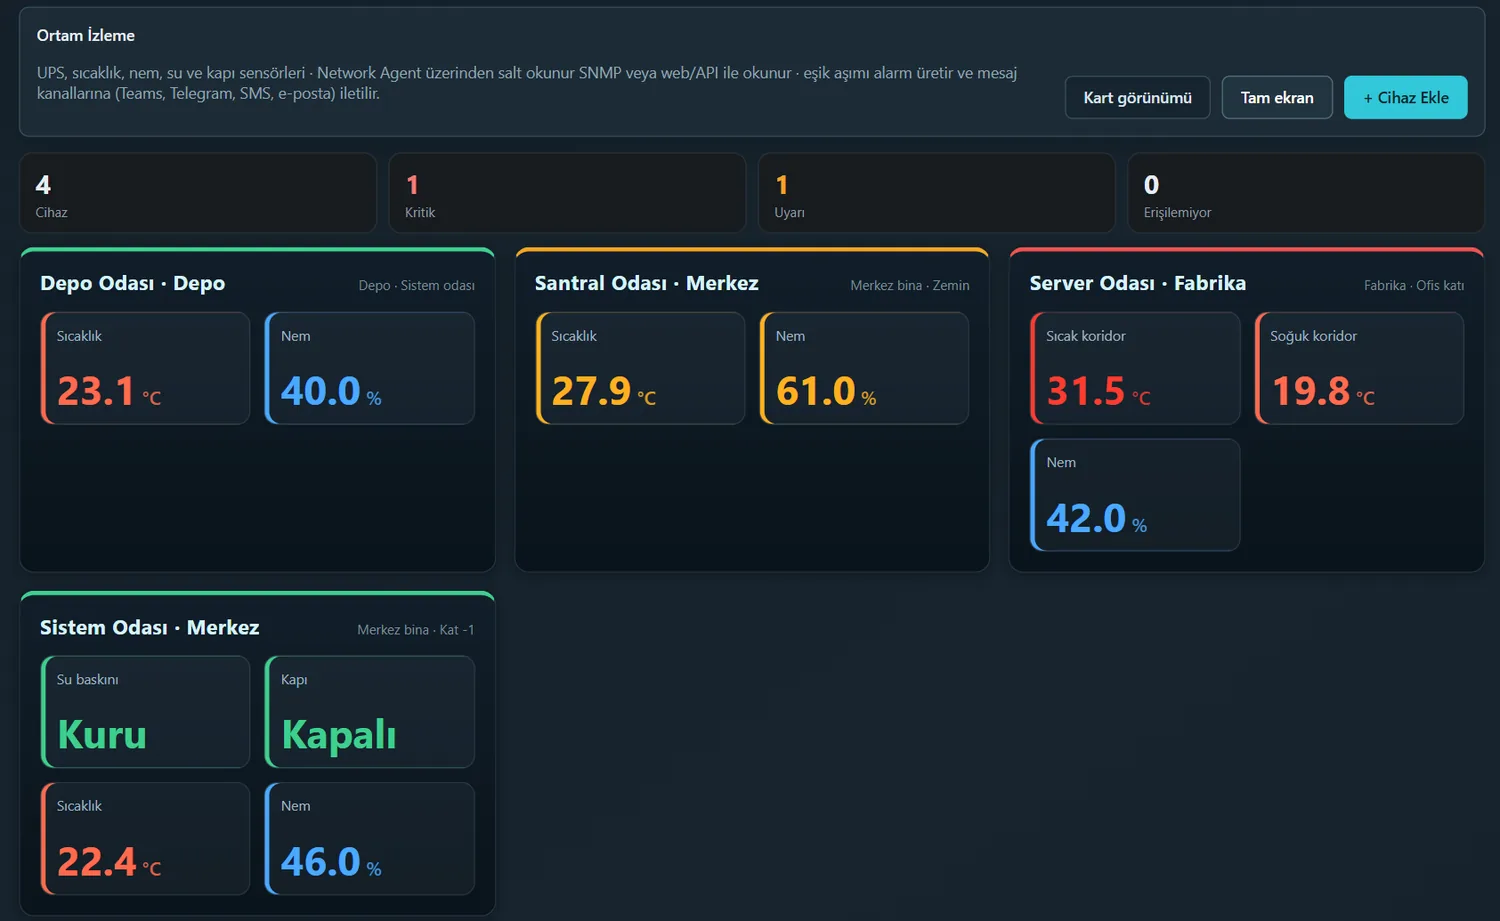 Ortam izleme: sıcaklık, nem, su, kapı
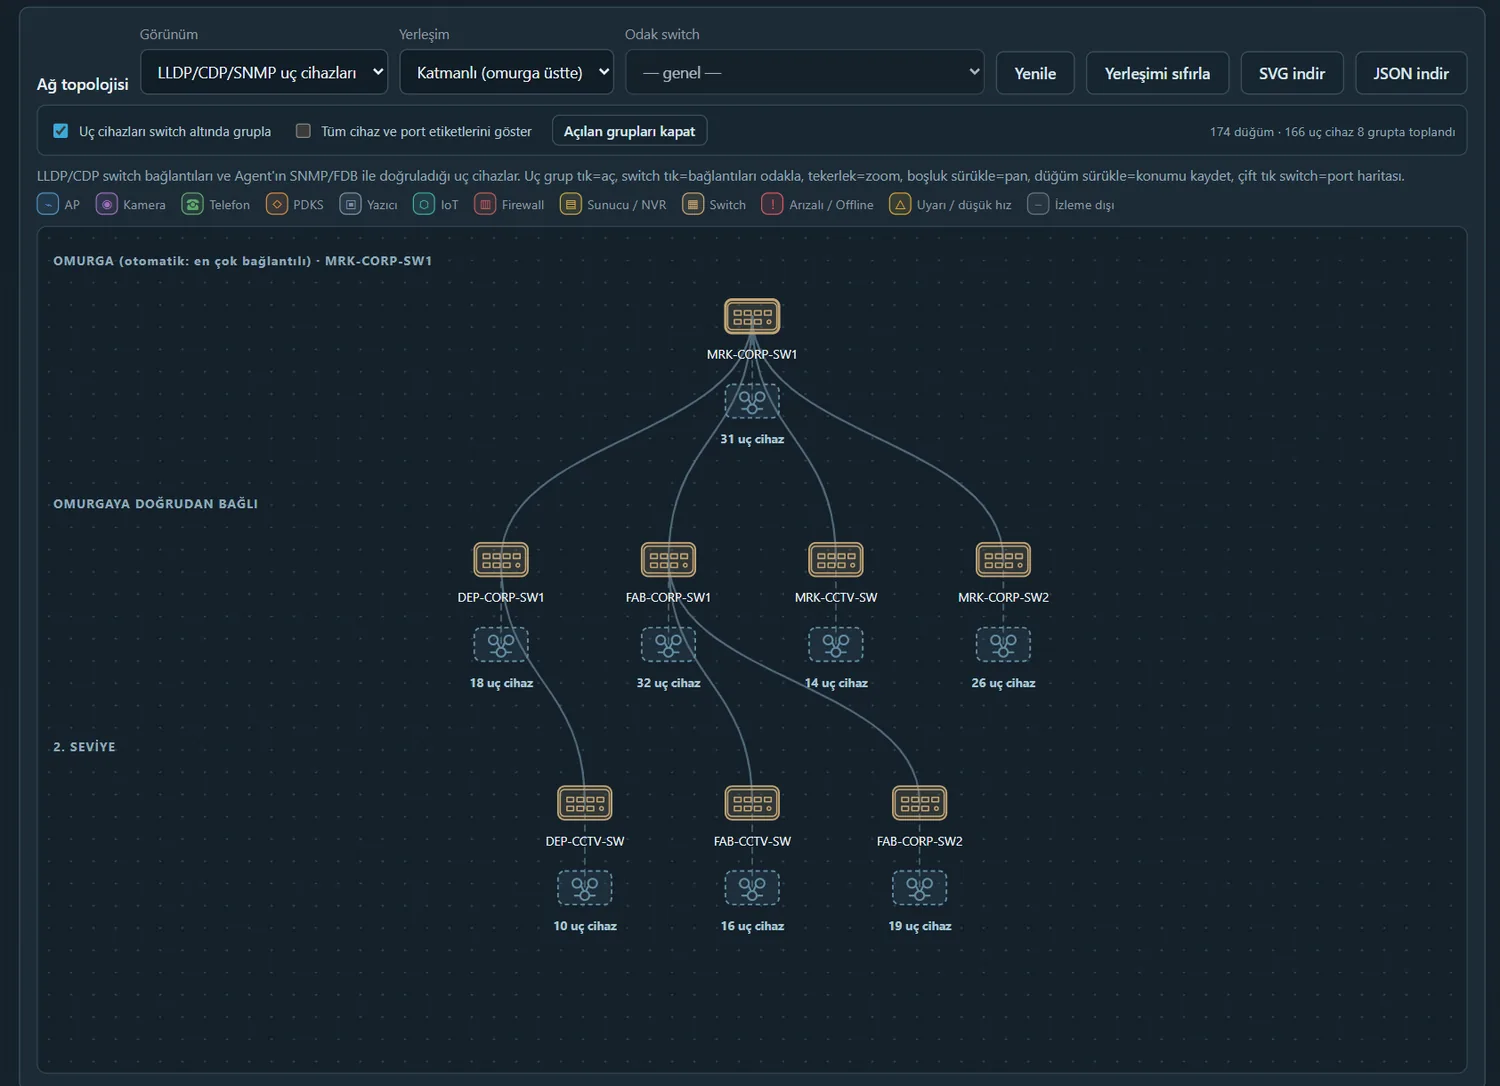 Ağ topolojisi (LLDP/CDP)
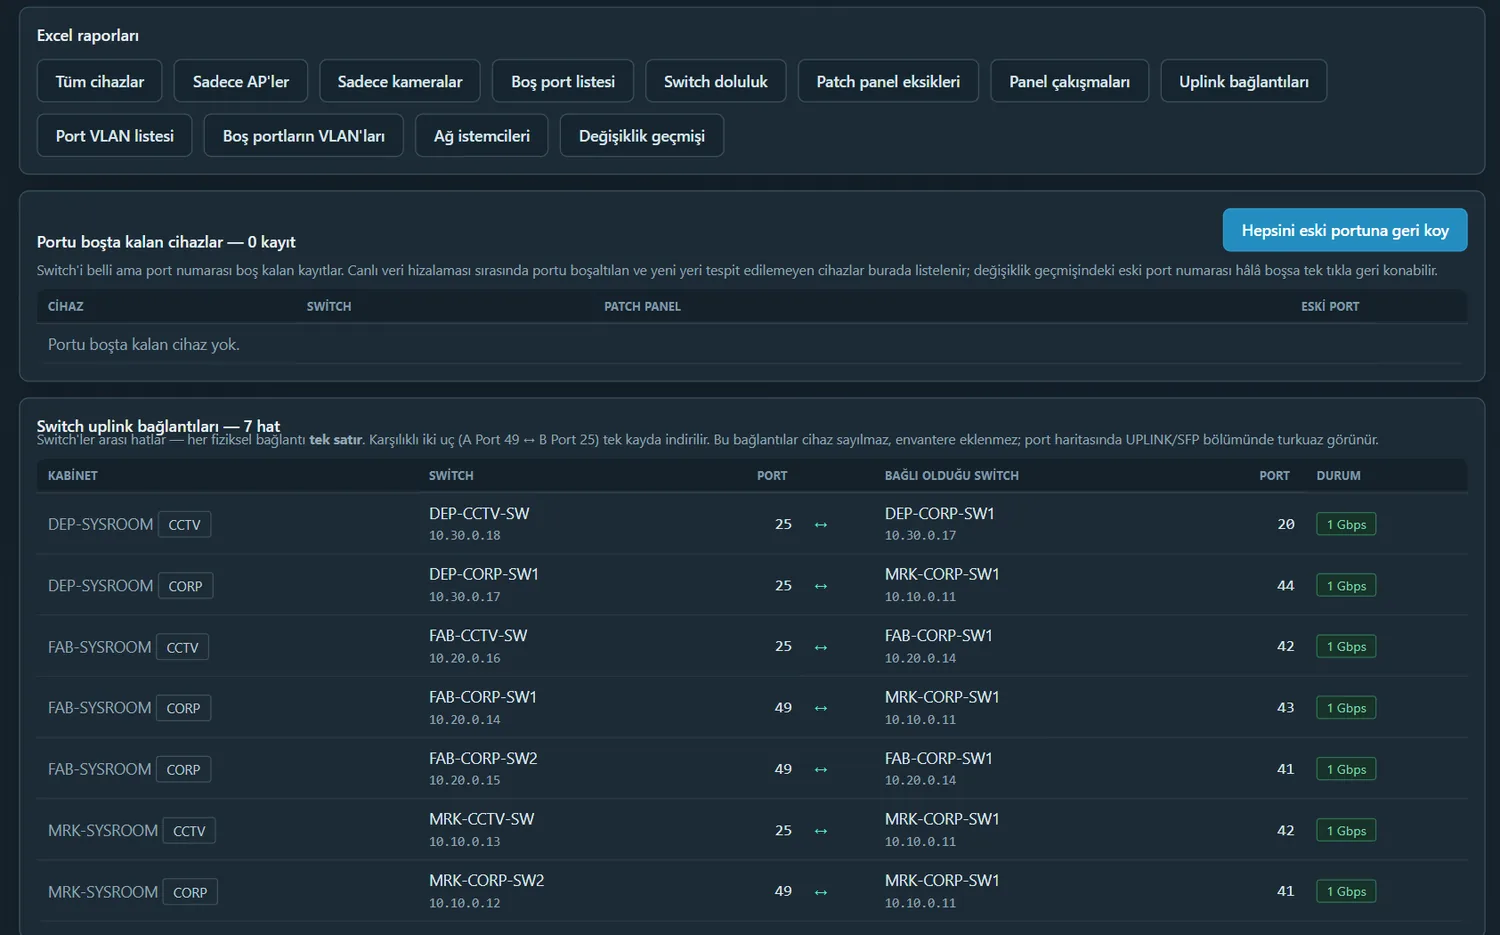 Raporlar: hazır Excel raporları